Information Security Governance and GRC
Estructura, políticas y procesos para asegurar confidencialidad, integridad y disponibilidad alineadas al negocio, cubriendo gobernanza, riesgo y cumplimiento (GRC).
Definición
Estructura, políticas y procesos para asegurar confidencialidad, integridad y disponibilidad alineadas al negocio, cubriendo gobernanza, riesgo y cumplimiento (GRC).
Contexto
- Necesario ante ciberamenazas crecientes y obligaciones regulatorias (RGPD, PCI DSS, HIPAA/PIPEDA, GLBA).
- Involucra alta dirección: estrategia, políticas/procedimientos, gestión de riesgos, métricas/KPIs y cumplimiento.
Desarrollo (MIT-style)
Terminología
- Gobernanza: dirigir y gestionar para lograr objetivos y cumplir leyes/estándares.
- Regulación: normas aplicadas por un organismo rector.
- Cumplimiento: adherencia a leyes/reglamentos/estándares aplicables.
Procesos de gobernanza de SI

- Estrategia alineada a objetivos de negocio.
- Políticas y procedimientos para uso/protección de activos.
- Gestión de riesgos: identificar amenazas y mitigarlas.
- Medición del desempeño: métricas y KPIs.
- Cumplimiento de regulaciones y mejores prácticas.
Regulación y beneficios
- Regulaciones ejemplos: RGPD, PCI DSS, HIPAA, PIPEDA, GLBA.
- Beneficios clave:

- Postura más sólida, confianza de stakeholders, evitar sanciones, alineación con negocio, decisiones informadas, ventaja competitiva.
Leyes y regulaciones relevantes
| Ley/Reglamento | Dominio | Descripción |
|---|---|---|
| RGPD | Privacidad y protección de datos | Requisitos estrictos sobre datos personales de ciudadanos/residentes UE. |
| HIPAA | Salud | Protege información sanitaria en EE. UU. |
| PCI DSS | Financiero | Requisitos técnicos/operativos para manejo seguro de datos de tarjeta. |
| GLBA | Financiero | Protege información personal no pública de clientes financieros. |
Marcos y documentos de SI
- Conjunto: Políticas, Normas, Directrices, Procedimientos, Líneas base.
- Desarrollo de documentos:
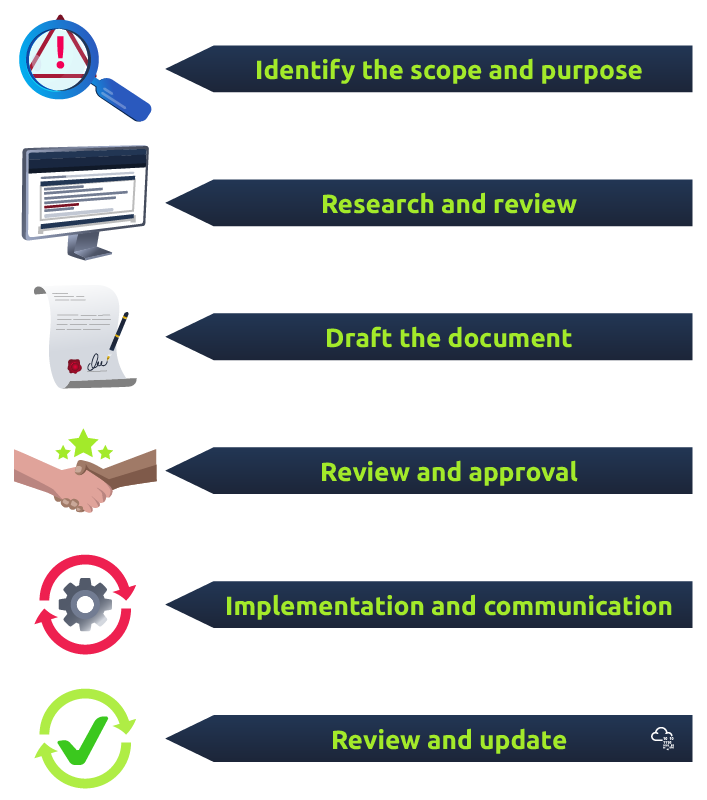
- Identificar alcance y propósito.
- Investigar leyes/estándares/mejores prácticas y revisar existentes.
- Redactar (específico, viable, alineado).
- Revisar/aprobar (SMEs, legal, dirección).
- Implementar/comunicar (formación/concienciación).
- Revisar/actualizar periódicamente.
- Escenarios:
- Política de contraseñas: requisitos de longitud/complexidad/vencimiento; uso (únicas, no compartir, sin predeterminadas); almacenamiento/transmisión cifrados; cambio/reset; comunicación y monitoreo de cumplimiento.
- Procedimiento de respuesta a incidentes: definir tipos (acceso no autorizado, malware, brechas), roles/responsables, pasos de contención/análisis/recuperación, reporte a gerencia, comunicación y actualización continua.
GRC (Gobernanza, Riesgo y Cumplimiento)

- Gobernanza: dirección estratégica, políticas/estándares, monitoreo de desempeño.
- Gestión de riesgos: identificar, evaluar, priorizar, mitigar y reportar riesgos; mejora continua.
- Cumplimiento: cumplir obligaciones legales/regulatorias/sectoriales; auditorías y reporting.
Auditoría (como mecanismo de cumplimiento)
La auditoría es el “instrumento de verificación” que conecta políticas y controles con evidencia:
- Verifica si los controles existen (diseño) y si funcionan (operación).
- Permite detectar desviaciones operativas (insiders/errores/procesos rotos) y priorizar remediación.
- Puede ser interna, externa o a terceros (proveedores).
Ver nota dedicada: Security Auditing and Monitoring.
Marcos comunes en auditoría y gobierno
Ejemplos introducidos en el RAW (en función del sector/obligación):
- COSO (control interno), COBIT (gobernanza de TI), ISO 27001 (SGSI), ITIL (ITSM), PCI DSS (tarjetas), SOX/ISAE 3402 (contexto financiero/aseguramiento).
Uso práctico: escoger el marco por obligación (legal/contractual) y mapearlo a controles y evidencia (SoA, procedimientos, registros, resultados de pruebas).
Cómo desarrollar un programa GRC
- Definir alcance y objetivos (ej.: reducir riesgos ciber 50% en 12 meses en sistema de clientes).
- Evaluación de riesgos (ej.: controles de acceso débiles, software obsoleto).
- Políticas y procedimientos (ej.: política de contraseñas, registros de acceso).
- Procesos de gobernanza (comité de seguridad, roles/responsables).
- Implementar controles técnicos/no técnicos (firewalls, IPS/IDS, SIEM, formación).
- Monitorear y medir desempeño (métricas de cumplimiento, KPIs).
- Mejora continua (post-mortems, ajustes por cambios de riesgo).
- Ejemplo sector financiero:
- Gobernanza: ejecutivos y políticas (secreto bancario, AML, auditoría financiera, gestión de crisis).
- Riesgos: fraude, phishing credenciales, tarjetas ATM falsas, ciberataques transaccionales.
- Cumplimiento: PCI DSS, GLBA, SSL/TLS, parches automáticos, campañas anti-phishing.
Privacidad y protección de datos
- RGPD:

- Obtener aprobación previa; minimización de datos; medidas adecuadas de protección.
- Aplica a entidades que procesan datos de residentes UE; sanciones:
- Nivel 1: hasta 4% ingresos o 20M€ (mayor).
- Nivel 2: hasta 2% ingresos o 10M€ (mayor).
- PCI DSS: seguridad de transacciones con tarjeta; controles de acceso a datos de tarjeta, WAF, cifrado.
- NIST 800-53: catálogo de controles de seguridad/privacidad (20 familias) para proteger CIA y cumplir leyes; aplica a sistemas y organizaciones.

- Mejores prácticas: descubrir activos/amenazas, mapear controles a activos/peligros, estructura de gobernanza, procedimientos precisos, monitoreo y evaluación continua, auditorías y mejora.

- Gestión de programas (subcontroles):

- Mejores prácticas: descubrir activos/amenazas, mapear controles a activos/peligros, estructura de gobernanza, procedimientos precisos, monitoreo y evaluación continua, auditorías y mejora.
- NIST 800-63B: directrices de autenticación e identidad digital (factores: contraseñas, biometría, tokens; gestión/almacenamiento seguro; niveles de seguridad de identidad).
- ISO/IEC 27001: requisitos para planificar, desarrollar, ejecutar y actualizar un SGSI.
- Componentes principales:
- Alcance: límites del SGSI (activos, procesos, ubicaciones, terceros).
- Política de seguridad: enfoque de la organización, principios y patrocinios.
- Análisis de riesgos: metodología, criterios de aceptación y tratamiento.
- Declaración de aplicabilidad (SoA): controles seleccionados (Anexo A) y justificación.
- Plan de tratamiento de riesgos: acciones, responsables y plazos.
- Medición y mejora continua (PDCA): auditorías internas, revisiones de dirección, acciones correctivas.
- Documentación de soporte: control de documentos, competencias, concienciación, gestión de incidentes, continuidad.
- Componentes principales:
Beneficios de gobernanza/regulación resumidos
- Seguridad reforzada, confianza de stakeholders, cumplimiento normativo, alineación con negocio, decisiones informadas, ventaja competitiva.
Pitfalls / Errores comunes
- Tratar gobernanza como solo cumplimiento y no alinear con negocio ni riesgos.
- Políticas sin implementación/monitoreo; documentos no revisados.
- No mapear controles a activos/amenazas concretas; falta de inventario.
- Falta de estructura de gobernanza (roles, comités) o métricas.
- Ignorar requisitos regulatorios regionales (RGPD) o sectoriales (PCI DSS).
- No gestionar mejora continua tras incidentes o auditorías.
Diagrama
flowchart TD
A[Estrategia y políticas] --> B[Riesgos y controles]
B --> C[Cumplimiento regulatorio]
C --> D[Monitoreo y métricas]
D --> E[Mejora continua]
E --> A
Referencias
- TryHackMe (gestión de identidad y acceso / gobernanza)
- https://gdpr-info.eu/
- https://www.pcisecuritystandards.org/
- https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-53r5.pdf